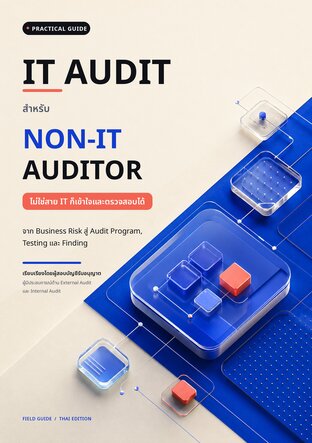
ไม่ใช่สาย IT ก็เข้าใจและตรวจสอบความเสี่ยงด้านระบบได้
คู่มือฉบับกระชับสำหรับ Auditor และผู้ที่ต้องทำงานร่วมกับฝ่าย IT ช่วยให้เห็นภาพตั้งแต่การกำหนดขอบเขตงาน ไปจนถึงการตรวจสอบ Access, Change Management, IT Operations, Application Controls และความเสี่ยงจากผู้ให้บริการภายนอก
ภายในเล่มประกอบด้วยแนวทางจัดทำ RCM และ Working Paper วิธีเลือกตัวอย่างทดสอบ การใช้ Data Analytics คำถามสำหรับสัมภาษณ์ผู้รับตรวจ ตัวอย่างการเขียน Finding พร้อมกรณีศึกษา Vendor Bank Change ที่เชื่อมโยง Business Process กับ IT Control ให้เห็นภาพจริง
เหมาะสำหรับ Internal Auditor, External Auditor, นักบัญชี และผู้เริ่มต้นที่ต้องการเข้าใจ IT Audit โดยไม่จำเป็นต้องมีพื้นฐานด้านเทคนิค


 Facebook
 X

 LINE


